相关文章
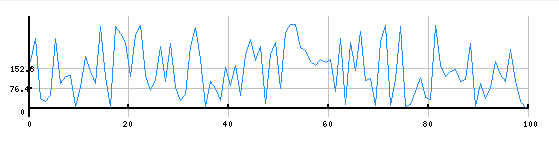
PHP实现的曲线统计图表示例
本文实例讲述了PHP实现的曲线统计图表。分享给大家供大家参考,具体如下: <?php /****************************** * 折线...

原生JS实现Ajax通过GET方式与PHP进行交互操作示例
本文实例讲述了原生JS实现Ajax通过GET方式与PHP进行交互操作。分享给大家供大家参考,具体如下: 一、代码 conn.php <?php $conn=mys...
php版微信返回用户text输入的方法
本文实例讲述了php版微信返回用户text输入的方法。分享给大家供大家参考,具体如下: 获得用户输入的内容,并发回相同内容 //获取post数据 // $PostData = $HT...
PHP实现简单实用的验证码类
本文实例讲述了PHP实现简单实用的验证码类。分享给大家供大家参考。具体如下: <?php /** * @version 1.0 * @author bolted sn...
PHP脚本中include文件出错解决方法
1. 出现“未找到文件“类似的错误时候,检查include文件的位置是否正确,下面引用php手册页面的原话: Files for including are first looked i...