Windows7下的php环境配置教程

yipeiwu_com7年前PHP代码库

一:下载程序包

首先到php官网下载程序包,官网地址: http://www.php.net/downloads.php

二:解压

解压你的程序包,放在除c盘外的目录下(文件夹非中文命名)

三:修改php安装包文件

在php根目录下找到“php.ini-development”并修改为:“php.ini”

php.ini中找到(如下的自己没有设置)

找到下列语句,并将这些语句前的「;」去掉:

复制代码 代码如下:

;extension=php_gd2.dll
;extension=php_mysql.dll
;extension=php_sockets.dll

找到下列这两句:

复制代码 代码如下:

;On windows:
;extension_dir = "ext"

将上面的后一句改为(注意去掉前面的分号):

复制代码 代码如下:

extension_dir = "D:\php-5.5.7\ext" //你存放php的目录

四:添加进坏境变量

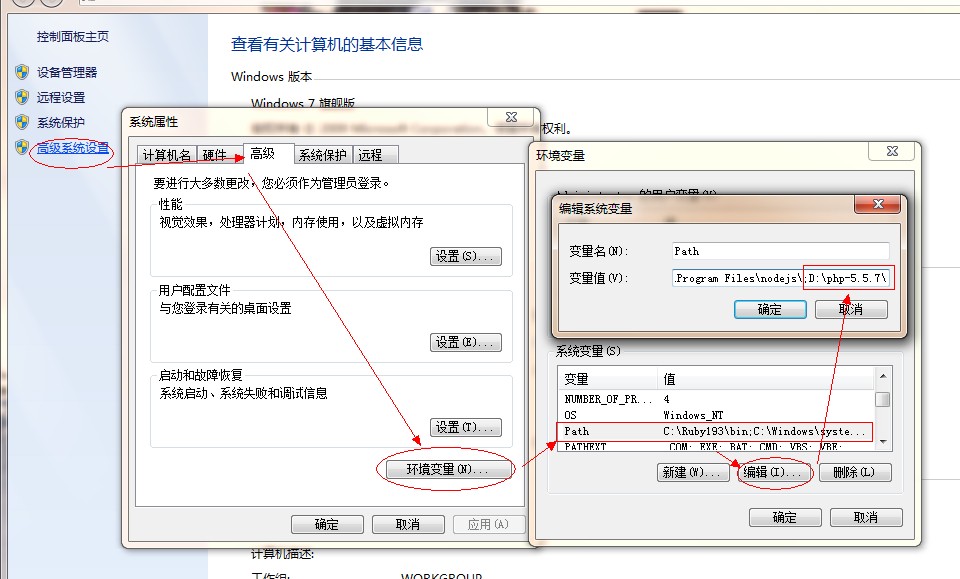
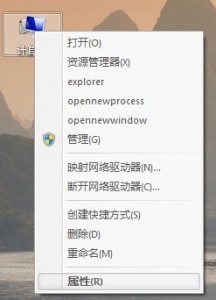
win7理的环境变量设置和xp差不多,右击【计算机】--【属性】--【高级系统设置】然后在系统属性里选择【高级】--【环境变量】
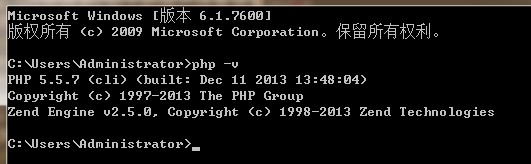
五:检测php版本号
相关文章

openPNE常用方法分享

复制代码 代码如下: <?php include_partial('sidemenu',array('form'=>'asdfgasgsad'));?>这句话意思是包含...

PHP文件读写操作之文件写入代码

在PHP网站开发中,存储数据通常有两种方式,一种以文本文件方式存储,比如txt文件,一种是以数据库方式存储,比如Mysql,相对于数据库存储,文件存储并没有什么优势,但是文件读写操作在基...

解析PHP处理换行符的问题 \r\n

一首先说说 \r 与\n的区别回车”(Carriage Return)和“换行”(Line Feed)这两个概念的来历和区别。在计算机还没有出现之前,有一种叫做电传打字机(Teletyp...

php多个字符串替换成同一个的解决方法

复制代码 代码如下:<?php$name = 'Today 3? , very/ cold';$name = strtolower($name);//$name = preg_re...

详解php命令注入攻击

详解php命令注入攻击

这次实验内容为了解php命令注入攻击的过程,掌握思路。 命令注入攻击 命令注入攻击(Command Injection),是指黑客通过利用HTML代码输入机制缺陷(例如缺乏有效验证限制的...